Link Bitly cũ bị chiếm quyền, tweet Burger King bị đổi hướng
Nhiều link rút gọn Bitly trong các bài đăng cũ của Burger King, McDonald's và Donald Trump đã bị người khác đăng ký lại phần đuôi và trỏ tới nội dung hoàn toàn khác. Bitly xác nhận sự cố, đã đình chỉ các tài khoản liên quan và vô hiệu hóa những link bị ảnh hưởng.
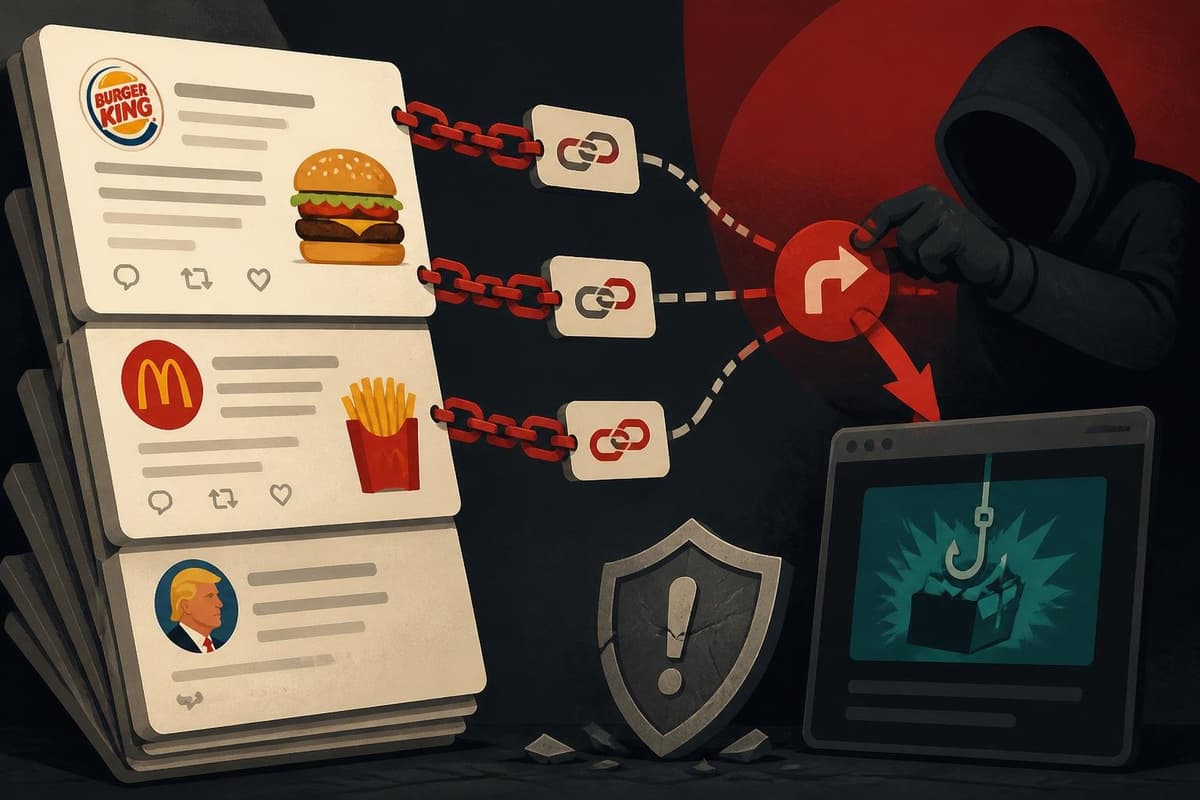
Các link rút gọn Bitly nằm trong những bài đăng mạng xã hội từ hơn một thập kỷ trước đang bị người khác đăng ký lại và trỏ tới nội dung không liên quan. Sự việc cho thấy một lỗ hổng nghiêm trọng: link rút gọn có thể sống lâu hơn nội dung mà nó từng dẫn tới, và bất kỳ ai chiếm được phần đuôi của link đều quyết định được điểm đến.
Chuyện gì đã xảy ra
Link Bitly trong một tweet của Burger King đăng ngày 24/7/2011 đã được một người khác đăng ký lại vào ngày 15/11/2026, trỏ tới danh sách trại tập trung Nazi trên Wikipedia. Tweet gốc vốn quảng cáo công cụ tìm nhà hàng của chuỗi này. Một bài đăng trích lại tweet đó đạt hơn 2 triệu lượt xem chỉ trong vài giờ.
Không có tài khoản nào của Burger King bị xâm nhập. Tweet vẫn hiển thị y nguyên như cũ, chỉ có đích đến của link thay đổi.
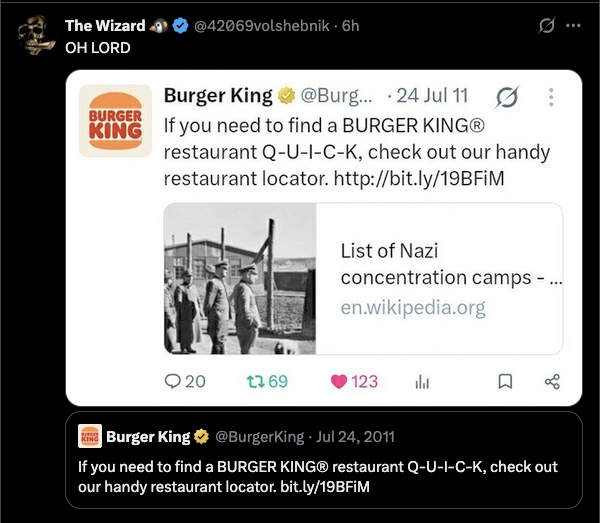 Tweet Burger King năm 2011 bị trích dẫn lại sau khi link Bitly bị chiếm
Sự việc không dừng ở đó. Trước Burger King 18 phút, link Bitly trong một tweet của McDonald's từ ngày 7/6/2011 cũng bị đăng ký lại theo cách tương tự và trỏ tới bài viết về vụ tấn công 11/9 trên Wikipedia.
Nhóm phóng viên của Ransomnews còn kiểm tra 97 link Bitly trong các tweet của Donald Trump giai đoạn 2009–2013, lấy từ một kho lưu trữ công khai:
- 40 link vẫn là link gốc.
- 49 link được tạo lại sau đó nhưng dẫn tới đúng nơi tweet nhắc tới, trong đó 48 link được tạo trong vòng 17 phút ngày 26/5/2023.
- 7 link dẫn tới nơi khác hoàn toàn, 1 link bị Bitly chặn vì nghi nguy hiểm hoặc spam.
Bốn trong số bảy link sai hướng được đăng ký trong ngày 15/11/2026, dẫn tới một hồ sơ Roblox, một video YouTube và một bài Wikipedia về Trump và Jeffrey Epstein.
Cơ chế của cuộc tấn công
Phần sau dấu gạch chéo của link Bitly được gọi là back-half. Bitly tạo phần này ngẫu nhiên, hoặc người dùng tự đặt. Nếu một link cũ không còn tồn tại và back-half của nó có thể bị chiếm lại, ai chiếm được sẽ quyết định mọi tweet, email, tệp PDF hay mã QR in ấn chứa link đó sẽ dẫn tới đâu.
Không mật khẩu nào bị đánh cắp và không tài khoản nào bị xâm nhập, nên thương hiệu đăng link ban đầu không hề hay biết có gì bất thường.
Bitly vốn khẳng định điều này không thể xảy ra. Trang trợ giúp về tài khoản đã xóa nêu rõ link bit.ly vẫn hoạt động và back-half của chúng "không thể bị dùng lại", dù là link tự sinh hay link tùy chỉnh. Tuy nhiên các ngày tạo thu thập được cho thấy thực tế trái ngược: nhiều back-half xuất hiện trong tweet từ 2009–2012 lại thuộc về những link được tạo trong khoảng 2023 đến nay.
Đây không phải lần đầu. Tháng 2/2025, một báo cáo ghi nhận những người quảng bá memecoin đã chiếm các link Bitly trong bài đăng năm 2013 của Donald Trump và Melania Trump để trỏ tới các trang niêm yết token. Theo báo cáo đó, một lỗi cho phép chiếm back-half sau khi link gốc hoặc tài khoản bị xóa hay vô hiệu hóa, và Bitly đã sửa lỗi này. Những link được tạo ngày 15/11/2026 cho thấy vấn đề vẫn có thể tái diễn.
Cách kiểm tra một link có bị thay hay không
Bitly duy trì trang thông tin công khai cho mỗi link rút gọn. Thêm dấu cộng vào cuối địa chỉ, trang này sẽ hiển thị đích đến và thời điểm link được tạo.
- Nếu ngày tạo link muộn hơn ngày của bài đăng hoặc tài liệu chứa nó, link đó không còn là link gốc.
- Với bit.ly/19BFiM trong tweet Burger King, trang thông tin cho thấy đích đến là bài Wikipedia và thời điểm tạo là 05:32 UTC ngày 15/11/2026. Một link in trong tweet năm 2011 không thể mang ngày tạo năm 2026 nếu phần đuôi không bị cấp lại lần hai.
Một link bị thay có thể bị thay tiếp. Khi tên miền phía sau hết hạn, người mua tiếp theo sẽ thừa hưởng toàn bộ lưu lượng mà tweet cũ vẫn đang tạo ra.
Bitly phản hồi thế nào
Lúc 19:13 UTC ngày 15/11/2026, Bitly xác nhận trên X rằng công ty đã xác định được một vấn đề "cho phép các đối tượng xấu tái sử dụng một số link cũ, không còn hoạt động" để dẫn người dùng tới nội dung không liên quan. Bitly cho biết đã đình chỉ các tài khoản liên quan và đang vô hiệu hóa những link bị ảnh hưởng.
Đến 19:22 UTC, link trong tweet Burger King và McDonald's đều trả về trang "Link Deactivated" của Bitly. Sáu trong bảy link Trump dẫn sai hướng cũng không còn chuyển hướng; link thứ bảy hiển thị cảnh báo tài khoản tạo ra nó đã bị đình chỉ.
Cần lưu ý rằng 49 link được tạo lại trong năm 2023 và dẫn tới đúng nơi tweet nhắc tới vẫn hoạt động bình thường.
Góc nhìn
Với doanh nghiệp và kỹ sư Việt Nam, đây là lời cảnh báo về một rủi ro thường bị bỏ qua: link rút gọn do bên thứ ba quản lý là tài sản không thuộc quyền kiểm soát của mình. Bất kỳ tài liệu, chiến dịch email, mã QR in trên bao bì hay bài đăng cũ nào chứa link dạng này đều có thể bị chuyển hướng mà không ai phát hiện.
Biện pháp hợp lý là dùng tên miền rút gọn do chính doanh nghiệp sở hữu cho các chiến dịch mới, đồng thời rà soát định kỳ những link cũ bằng cách thêm dấu cộng để đối chiếu ngày tạo. Với người dùng cuối, sự uy tín của tài khoản đã xác thực hay tuổi đời của bài đăng không còn đủ để tin tưởng điểm đến của một link — cần xem trước đích đến, đặc biệt cảnh giác với các trang yêu cầu đăng nhập hoặc kết nối ví crypto.
Nguồn: ransomnews.com · Quy trình biên tập