Nhà Trắng bị phát hiện là điểm thoát proxy dân dụng
Dữ liệu từ công ty bảo mật Layer3 cho thấy các thiết bị trong mạng Nhà Trắng đang hoạt động như nút thoát của mạng proxy dân dụng, có thể do nhiễm SDK độc hại. Sự việc tiềm ẩn rủi ro xâm nhập vào một trong những hệ thống mạng nhạy cảm nhất thế giới.
Các thiết bị gắn với mạng của Nhà Trắng dường như đang được dùng làm nút thoát (exit node) cho các mạng proxy dân dụng, có thể do nhiễm mã độc hoặc phần mềm gián điệp. Phát hiện này đặt ra lo ngại nghiêm trọng về an ninh đối với một trong những hệ thống mạng nhạy cảm nhất trên thế giới.
Chuyện gì đã xảy ra?
Công ty bảo mật Layer3 công bố phát hiện trên nhờ công cụ Residential Proxy Observatory vừa ra mắt. Theo người sáng lập Layer3, Sergiy Usatyuk, đây là "giao diện công khai để khám phá dữ liệu mà chúng tôi thu thập trong một năm qua".
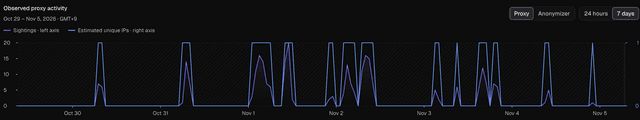
Dữ liệu của Layer3 ghi nhận 28 dịch vụ proxy dân dụng khác nhau thoát vào mạng Nhà Trắng gần như mỗi ngày trong giai đoạn từ 5/10 đến 3/11, với tổng cộng 236 lần thoát riêng biệt. Các dịch vụ phát hiện proxy dân dụng khác cũng ghi nhận thông tin tương tự.
Phần lớn hoạt động diễn ra vào buổi tối theo giờ Nhà Trắng, khoảng 17h đến nửa đêm. Layer3 cho rằng điều này gợi ý một người làm việc tại Nhà Trắng — chứ không phải khách — đang có thiết bị bị nhiễm, nhiều khả năng qua một SDK (bộ công cụ phát triển phần mềm) proxy bị lây nhiễm.
Proxy dân dụng là gì và vì sao nguy hiểm?
Proxy dân dụng (residential proxy) là mạng proxy che giấu vị trí người dùng, nhưng các nút thoát sử dụng địa chỉ IP gắn với kết nối internet hộ gia đình thay vì trung tâm dữ liệu. Nhiều mạng trong số này hợp pháp, nhưng một số bị tin tặc lợi dụng để thực hiện tội phạm mạng.
FBI từng cảnh báo hồi tháng 3 rằng người dùng cần bảo vệ hệ thống trước nguy cơ bị chiếm dụng qua mã độc, các thỏa thuận SDK thiếu minh bạch, VPN có điều khoản ẩn biến máy tính người dùng thành nút thoát, và các hình thức khác. Tin tặc thường dùng proxy dân dụng để che giấu hạ tầng chỉ huy và điều khiển (C2), phát tán lừa đảo, gửi thư rác hay ngụy trang lưu lượng độc hại.
Rủi ro xâm nhập hệ thống nội bộ
Theo Layer3, nghiên cứu trước đây đã chỉ ra rằng các SDK proxy có bảo mật kém có thể cho phép truy cập mạng nội bộ và di chuyển ngang (lateral movement) trong hệ thống.
"Nếu một SDK trên mạng này có lỗ hổng tương tự, bất kỳ ai mua quyền truy cập proxy đều có thể dùng nó để tiếp cận hệ thống nội bộ."
Usatyuk cho biết dữ liệu của công ty không đủ chi tiết để xác định có bao nhiêu máy đang làm nút thoát bên trong mạng Nhà Trắng. Ông dẫn một bài đăng trên X của công ty bảo mật Synthient, cho rằng có nhiều thiết bị chạy Windows 10 và Windows 11 trong mạng Nhà Trắng nhiều khả năng đã cài SDK Infatica.
Infatica cung cấp SDK cho phép nhà phát triển ứng dụng kiếm tiền từ kết nối internet của người dùng bằng cách biến thiết bị của họ thành nút thoát proxy dân dụng.
Phản ứng và diễn biến tiếp theo
Usatyuk cho biết hoạt động proxy dân dụng gần nhất trên mạng Nhà Trắng diễn ra vào đêm thứ Tư, "vài giờ sau khi bài blog được đăng", nhưng đã dừng lại sau đó. Bộ Ngoại giao Mỹ đã liên hệ với Layer3 vào sáng thứ Năm để yêu cầu bản sao nhật ký của công ty, và ông đã gửi đi.
Dữ liệu lưu trữ của Layer3 kéo dài từ 10/7. Usatyuk nhận định với hoạt động liên tục trong nhiều tháng và được các dịch vụ phát hiện proxy khác xác minh độc lập, nhiều khả năng các IP của Nhà Trắng đã bị mạng proxy dân dụng dùng cho nhiều mục đích trong một thời gian. Nhà Trắng không trả lời các câu hỏi về vụ việc.
Góc nhìn
Với lập trình viên và kỹ sư bảo mật, câu chuyện này là lời nhắc về rủi ro của các SDK "kiếm tiền từ băng thông" — loại thư viện được tích hợp vào ứng dụng và âm thầm biến máy người dùng thành nút proxy. Khi đánh giá thư viện bên thứ ba, cần kiểm tra kỹ điều khoản dịch vụ và quyền truy cập mạng mà SDK yêu cầu, vì một thư viện tiện lợi có thể mở đường cho kẻ tấn công vào chính hệ thống nội bộ.
Với doanh nghiệp, đây cũng là bài học về tầm quan trọng của việc giám sát lưu lượng ra ngoài và kiểm soát danh sách phần mềm được phép cài trên thiết bị. Việc phát hiện dựa vào dữ liệu công khai từ bên ngoài cho thấy giám sát nội bộ đơn thuần có thể không đủ để nhận ra thiết bị nào đang âm thầm trở thành nút thoát proxy.
Nguồn: theregister.com · Quy trình biên tập