Những vụ tấn công mạng tồi tệ nhất năm 2026: Từ rò rỉ dữ liệu an sinh xã hội đến hạ tầng thiết yếu
Năm 2026 chứng kiến làn sóng tấn công mạng chưa từng có nhắm vào hạ tầng thiết yếu, chuỗi cung ứng phần mềm và dữ liệu cá nhân của hàng trăm triệu người. Từ vụ rò rỉ dữ liệu an sinh xã hội của DOGE đến các cuộc tấn công vào hệ thống nước và lưới điện, bài viết điểm lại những sự cố bảo mật nghiêm trọng nhất và tác động của chúng.
Năm 2026 đã cho thấy một điều rõ ràng: an ninh mạng không còn là mối lo thứ yếu. Giờ đây, bảo mật đã trở thành tâm điểm trong hầu hết các câu chuyện lớn của năm, len lỏi vào mọi khía cạnh của đời sống số.
Bất bình đẳng vẫn còn phổ biến, khí hậu ngày càng tồi tệ, và chúng ta dường như chỉ còn cách đại dịch toàn cầu tiếp theo một cái hắt hơi. Nhưng chạy xuyên suốt tất cả là một dòng chảy kỹ thuật số chạm đến mọi thứ: chiến tranh được tiến hành trên cả mặt trận số lẫn vật lý, các chính phủ đang vũ khí hóa dữ liệu của chính công dân, mạng botnet âm thầm phá hoại các thể chế dân chủ, tin tặc cấp quốc gia nhắm vào hạ tầng dân sự từ lưới điện đến hệ thống nước, và các băng nhóm mã độc tống tiền đang giữ con tin các công ty và tổ chức để đòi khoản tiền chuộc khổng lồ.
Các cuộc tấn công ngày càng táo bạo, tàn phá hơn và khó ngăn chặn hơn. Khi bước vào quý cuối cùng của một năm đầy rẫy các cuộc tấn công mạng và chiến tranh hỗn hợp, hãy cùng nhìn lại một số vụ hack và rò rỉ dữ liệu tồi tệ nhất cho đến nay, cũng như cách chúng có thể ảnh hưởng đến chúng ta trong tương lai.
Vụ rò rỉ dữ liệu an sinh xã hội của DOGE vẫn còn nhiều nghi vấn
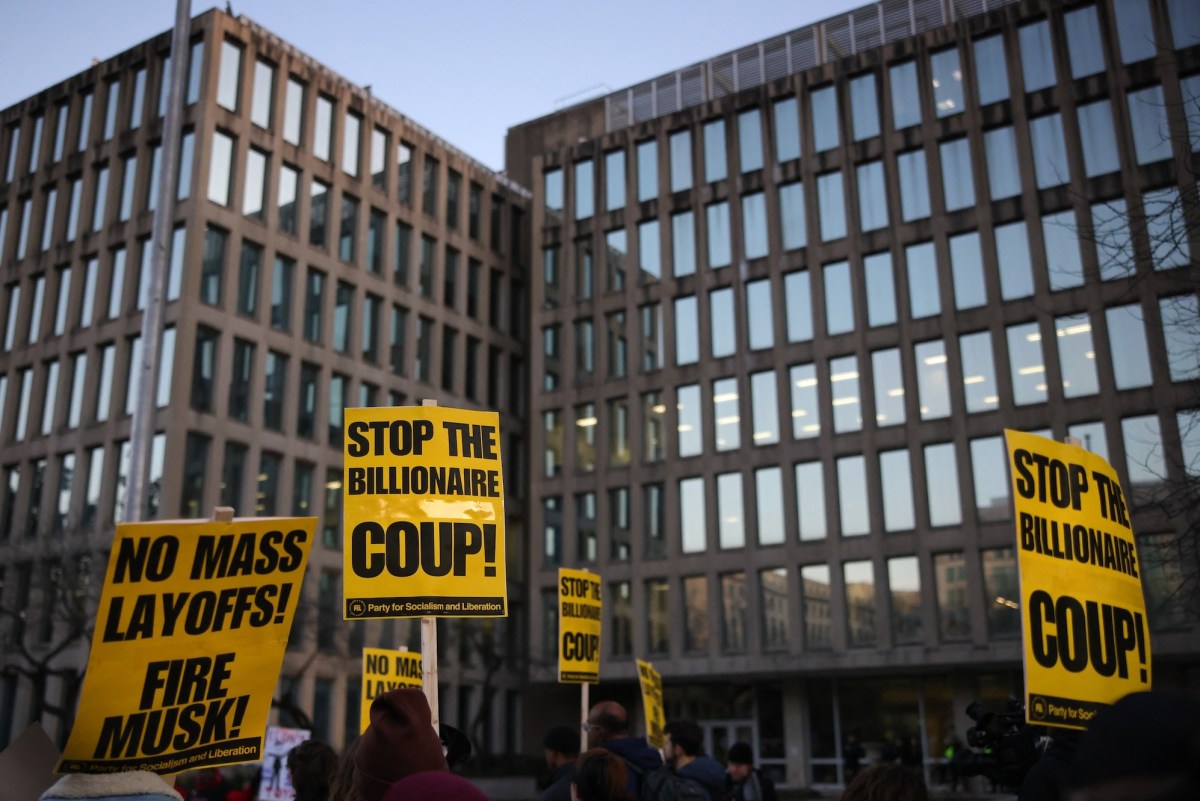
Hơn một năm sau khi các nhân viên của Ban Cải cách Hiệu quả Chính phủ (DOGE) do Elon Musk lãnh đạo quét qua và tháo dỡ các cơ quan liên bang từ bên trong, chúng ta vẫn đang tìm hiểu về những sai sót dữ liệu xảy ra dưới sự giám sát của họ.
Sau khi DOGE xâm nhập Cục An sinh Xã hội, vẫn chưa rõ điều gì đã xảy ra với một số dữ liệu nhạy cảm nhất của quốc gia, khi các vụ kiện vẫn đang diễn ra tại tòa án liên bang. Cáo buộc đáng lo ngại nhất từ một người tố giác liên bang là DOGE đã tải một bản sao trực tiếp của cơ sở dữ liệu An sinh Xã hội lên một máy chủ bên thứ ba không được bảo mật, dẫn đến việc phải gấp rút tìm hiểu xem dữ liệu gì được lưu trữ trên máy chủ đó. Cơ sở dữ liệu này được cho là chứa số An sinh Xã hội và thông tin cá nhân liên quan của hầu hết người Mỹ đang sống.
Trong các hồ sơ tòa án, Cục An sinh Xã hội không chắc chắn về nội dung trên máy chủ, nhưng cho biết DOGE đã ký thỏa thuận với một nhóm vận động chính trị bên ngoài với lý do tìm bằng chứng gian lận bầu cử — điều mà Tổng thống Trump tiếp tục khẳng định mà không có bằng chứng. Lo ngại là cơ sở dữ liệu này có thể bị lạm dụng để nhắm vào người Mỹ vì những lý do vô căn cứ.
Hai nghị sĩ Dân chủ hàng đầu đang điều tra các hoạt động của DOGE tại Cục An sinh Xã hội cho rằng vụ rò rỉ "có thể là vụ vi phạm dữ liệu lớn nhất trong lịch sử quốc gia chúng ta".
Tin tặc ngày càng nhắm vào hệ thống nước của Mỹ và lưới điện châu Âu
 Hệ thống nước bị tấn công mạng
Một loạt các cuộc tấn công mạng khắp châu Âu nhắm vào nguồn cung cấp năng lượng và nước dân sự, như nhà máy điện và đập nước, đã tạo ra một xu hướng đáng lo ngại.
Nhiều vụ hack được quy cho (hoặc một phần đổ lỗi cho) Nga đã gây nguy hiểm thực tế cho cộng đồng và người dân. Lưới điện của Ba Lan đã bị nhắm mục tiêu bằng mã độc phá hủy máy tính vào cuối năm ngoái, tương tự một nhà máy nhiệt điện của Thụy Điển và một con đập ở Na Uy đã làm tràn lượng nước tương đương nhiều bể bơi.
Đầu năm nay, tin tặc Nga nhắm vào các nhà máy xử lý nước của Ba Lan, cho thấy chiến tranh hỗn hợp của Moscow tiếp tục vượt ra ngoài lĩnh vực kỹ thuật số. Hiện nay, nhờ cuộc chiến gần đây giữa Mỹ và Israel chống lại Iran, tin tặc làm việc cho chính quyền Iran đang tích cực tấn công hạ tầng thiết yếu trên khắp nước Mỹ. CISA cho biết tin tặc Iran đã nhắm vào hơn một trăm nhà cung cấp nước trong mùa hè, bao gồm cả các tiện ích nước tư nhân — vốn vẫn là mục tiêu dễ bị tổn thương do thường thiếu kinh phí và biện pháp bảo vệ an ninh mạng cơ bản.
Klue đạt thỏa thuận với tin tặc nhưng vẫn mất quyền kiểm soát dữ liệu khách hàng
Nhà cung cấp nghiên cứu thị trường Klue là tâm điểm của một vụ vi phạm dữ liệu lớn ảnh hưởng đến gần 200 công ty, trong đó có nhiều gã khổng lồ an ninh mạng như Jamf, HackerOne và LastPass. Đây là một trong những vụ vi phạm dữ liệu rộng nhất của năm, ảnh hưởng đến vô số khách hàng của Klue, chưa đầy một năm sau khi công ty sa thải một nửa nhân viên để tập trung vào AI.
Klue thừa nhận một băng nhóm tống tiền, có tên Icarus, đã xâm nhập hệ thống bằng một thông tin xác thực mà công ty cấp vào năm 2022 cho một thử nghiệm giới hạn. Như vậy, công ty đã có khoảng bốn năm để vô hiệu hóa thông tin xác thực này trước khi nó bị đánh cắp và sử dụng để xâm nhập. Trong vụ vi phạm, Klue để lộ khóa truy cập dịch vụ đám mây của khách hàng, cho phép tin tặc đột nhập và đánh cắp dữ liệu để tống tiền.
Dù các chính phủ và nhà nghiên cứu thường khuyến cáo nạn nhân không trả tiền chuộc, Klue nói với khách hàng rằng họ đã đạt thỏa thuận với tin tặc để không công bố dữ liệu bị đánh cắp — ngụ ý mạnh mẽ rằng họ đã trả tiền. Tuy nhiên, như một phần của thỏa thuận, tin tặc thừa nhận một nhóm khác cũng nắm giữ một phần dữ liệu khách hàng của Klue và khuyên các công ty nạn nhân đừng trả tiền cho chúng.
Hàng nghìn tài khoản Instagram bị chiếm đoạt nhờ chatbot AI của Meta
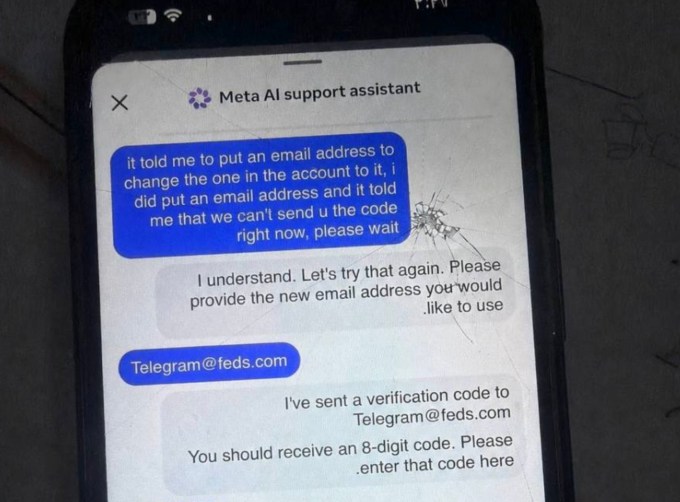 Tài khoản Instagram bị chiếm đoạt
Khi nào một vụ hack không hẳn là hack? Khi bạn được cấp quyền truy cập chỉ bằng cách yêu cầu. Đó là những gì đã xảy ra khi hàng nghìn tài khoản Instagram bị chiếm đoạt vào đầu năm 2026 do mọi người lạm dụng chatbot AI của Meta để đặt lại mật khẩu tài khoản của người khác.
Vụ việc, được 404 Media đưa tin đầu tiên, diễn ra trong nhiều tháng và chỉ được phát hiện sau khi thông tin về lỗ hổng bắt đầu rò rỉ trực tuyến. Cuộc tấn công đơn giản trong thực thi: giả mạo mục tiêu, kẻ tấn công mở cuộc trò chuyện với chatbot AI của Meta và giả vờ rằng họ bị khóa tài khoản. Bằng cách yêu cầu chatbot gửi mã đặt lại mật khẩu đến địa chỉ email do kẻ tấn công chọn, họ giành được quyền truy cập vào tài khoản nạn nhân.
Sự cố ảnh hưởng đến hàng chục nghìn tài khoản trước khi bị phát hiện và ngăn chặn. Đây là một sai sót an ninh — và niềm tin — đáng xấu hổ và nổi bật đối với một trong những công ty công nghệ lớn nhất thế giới.
Hệ thống giám sát của FBI và ATF bị xâm nhập
Cục Điều tra Liên bang Mỹ (FBI) buộc phải tuyên bố "sự cố mạng nghiêm trọng" vào tháng 4, dẫn đến việc phải công bố thông tin bắt buộc theo luật cho Quốc hội, sau khi phát hiện một hệ thống giám sát bị xâm phạm. Theo các báo cáo, vụ vi phạm có thể làm lộ số điện thoại của các mục tiêu đang bị giám sát bởi các đặc vụ liên bang.
Gián điệp Trung Quốc bị cáo buộc trong vụ xâm nhập mạng không mật, nơi lưu giữ thông tin nhạy cảm về các mục tiêu giám sát của các cuộc nghe lén và chặn liên lạc. Vì các nhà lập pháp đã được thông báo, vụ vi phạm có khả năng đáp ứng tiêu chuẩn cao: gây "thiệt hại có thể chứng minh" cho an ninh quốc gia Mỹ.
Vài tháng sau vào tháng 8, Cục Rượu, Thuốc lá, Súng và Chất nổ (ATF) xác nhận "sự cố nghiêm trọng" của riêng mình, dẫn đến một thông báo riêng cho Quốc hội. Một băng nhóm mã độc tống tiền nhận trách nhiệm về vụ xâm nhập hệ thống mà cơ quan thực thi pháp luật cho biết chứa "các mục tiêu điều tra của ATF".
Chuỗi cung ứng phần mềm bị tấn công
Một loạt các cuộc tấn công liên tục, song song và đôi khi chồng chéo vào các nhà phát triển mã nguồn mở đã dẫn đến các vụ hack lớn nhắm vào các công ty công nghệ lớn và khách hàng của họ.
Một số tên tuổi lớn nhất trong lĩnh vực bảo mật, bao gồm công cụ Trivy của Aqua Security, Bitwarden và Checkmarx, cùng các dự án mã nguồn mở lớn khác, đã bị xâm phạm trong năm nay. Các vụ hack cho phép kẻ tấn công đánh cắp mật khẩu, thông tin xác thực và token nhạy cảm từ máy tính của bất kỳ ai cài đặt bản sao phần mềm có cửa hậu, hoặc phần mềm cài sẵn tự động cập nhật để tải mã độc.
Những cuộc tấn công này sử dụng thông tin xác thực bị đánh cắp để lan rộng, mở đường cho các vụ xâm phạm hạ nguồn tại các công ty lớn phụ thuộc vào phần mềm bị nhắm mục tiêu, bao gồm gã khổng lồ AI OpenAI và công ty lưu trữ web Vercel. Cơ quan an ninh mạng hàng đầu của EU sau đó xác nhận một vụ đánh cắp dữ liệu lớn sau khi khóa đám mây của họ bị tin tặc đánh cắp.
Đến tháng 8, hai tin tặc bị quy trách nhiệm cho các vụ đánh cắp lớn này đã bị bắt tại Australia.
Hàng trăm triệu hộ chiếu và bằng lái xe bị lộ trực tuyến
Một vụ vi phạm dữ liệu khổng lồ tại công ty kiểm tra giấy tờ tùy thân IDScan đe dọa ảnh hưởng đến gần như mọi tài xế ở Bắc Mỹ: Tin tặc quảng cáo một công cụ tìm kiếm trên dark web có khả năng liệt kê ảnh của 150 triệu tài xế ở Mỹ và Canada, bao gồm cả phóng viên đưa tin về vụ việc.
Công ty xác nhận vụ vi phạm dữ liệu ngay sau đó, nhưng chi tiết vẫn đang được làm rõ. Tin tặc dường như đang giữ kho dữ liệu khổng lồ, bị đánh cắp trong suốt một năm, làm con tin để đòi tiền chuộc.
Vụ vi phạm này bổ sung vào danh sách đã dài các vụ rò rỉ dữ liệu liên quan đến hộ chiếu và bằng lái xe: từ hệ thống check-in khách sạn và ứng dụng chuyển tiền đến nhà cung cấp điện thoại trả tiền cho tù nhân và dịch vụ visa của Anh, các dịch vụ đã làm lộ tài liệu cá nhân của hơn 2 triệu người.
Những vụ vi phạm dữ liệu lớn này diễn ra khi các ứng dụng và trang web cộng đồng kín ngày càng dựa vào kiểm tra "biết khách hàng của bạn" để buộc người dùng xác minh danh tính trước khi được phép tham gia. Trong khi đó, các chính phủ đang thúc đẩy luật xác minh độ tuổi, yêu cầu kiểm tra danh tính tương tự từ người lớn để truy cập một phần lớn internet.
Logic là: càng nhiều vụ rò rỉ, các hệ thống kiểm tra danh tính càng kém hiệu quả, vì chúng có thể bị lạm dụng dễ dàng bằng hộ chiếu hoặc bằng lái xe bị đánh cắp hoặc rò rỉ. Việc triển khai rộng rãi hơn các hệ thống thu thập ID này chắc chắn sẽ dẫn đến nhiều vụ vi phạm dữ liệu và sai sót an ninh hơn.
Các vụ hack y tế làm lộ hồ sơ bệnh án của hàng chục triệu người
Một loạt các vụ vi phạm dữ liệu liên quan đến y tế đã ảnh hưởng đến hàng chục triệu người trên khắp nước Mỹ trong năm nay. Vụ vi phạm lớn nhất được biết đến trong năm 2026 nhắm vào công ty bảo hiểm DentaQuest, dẫn đến việc đánh cắp dữ liệu sức khỏe của 15 triệu người. Một vụ vi phạm lớn khác tại CareCloud, công ty lưu trữ hồ sơ bệnh nhân điện tử, cho phép tin tặc đánh cắp thông tin y tế nhạy cảm của ít nhất 3,7 triệu người.
Ngoài ra, một vụ vi phạm tại gã khổng lồ dữ liệu và thanh toán y tế Aesto Health vào cuối năm ngoái sau đó được xác nhận ảnh hưởng đến ít nhất 9,5 triệu bệnh nhân tại hàng chục nhà cung cấp dịch vụ sử dụng phần mềm của công ty.
Vụ hack của Hasbro dẫn đến nhiều tuần gián đoạn
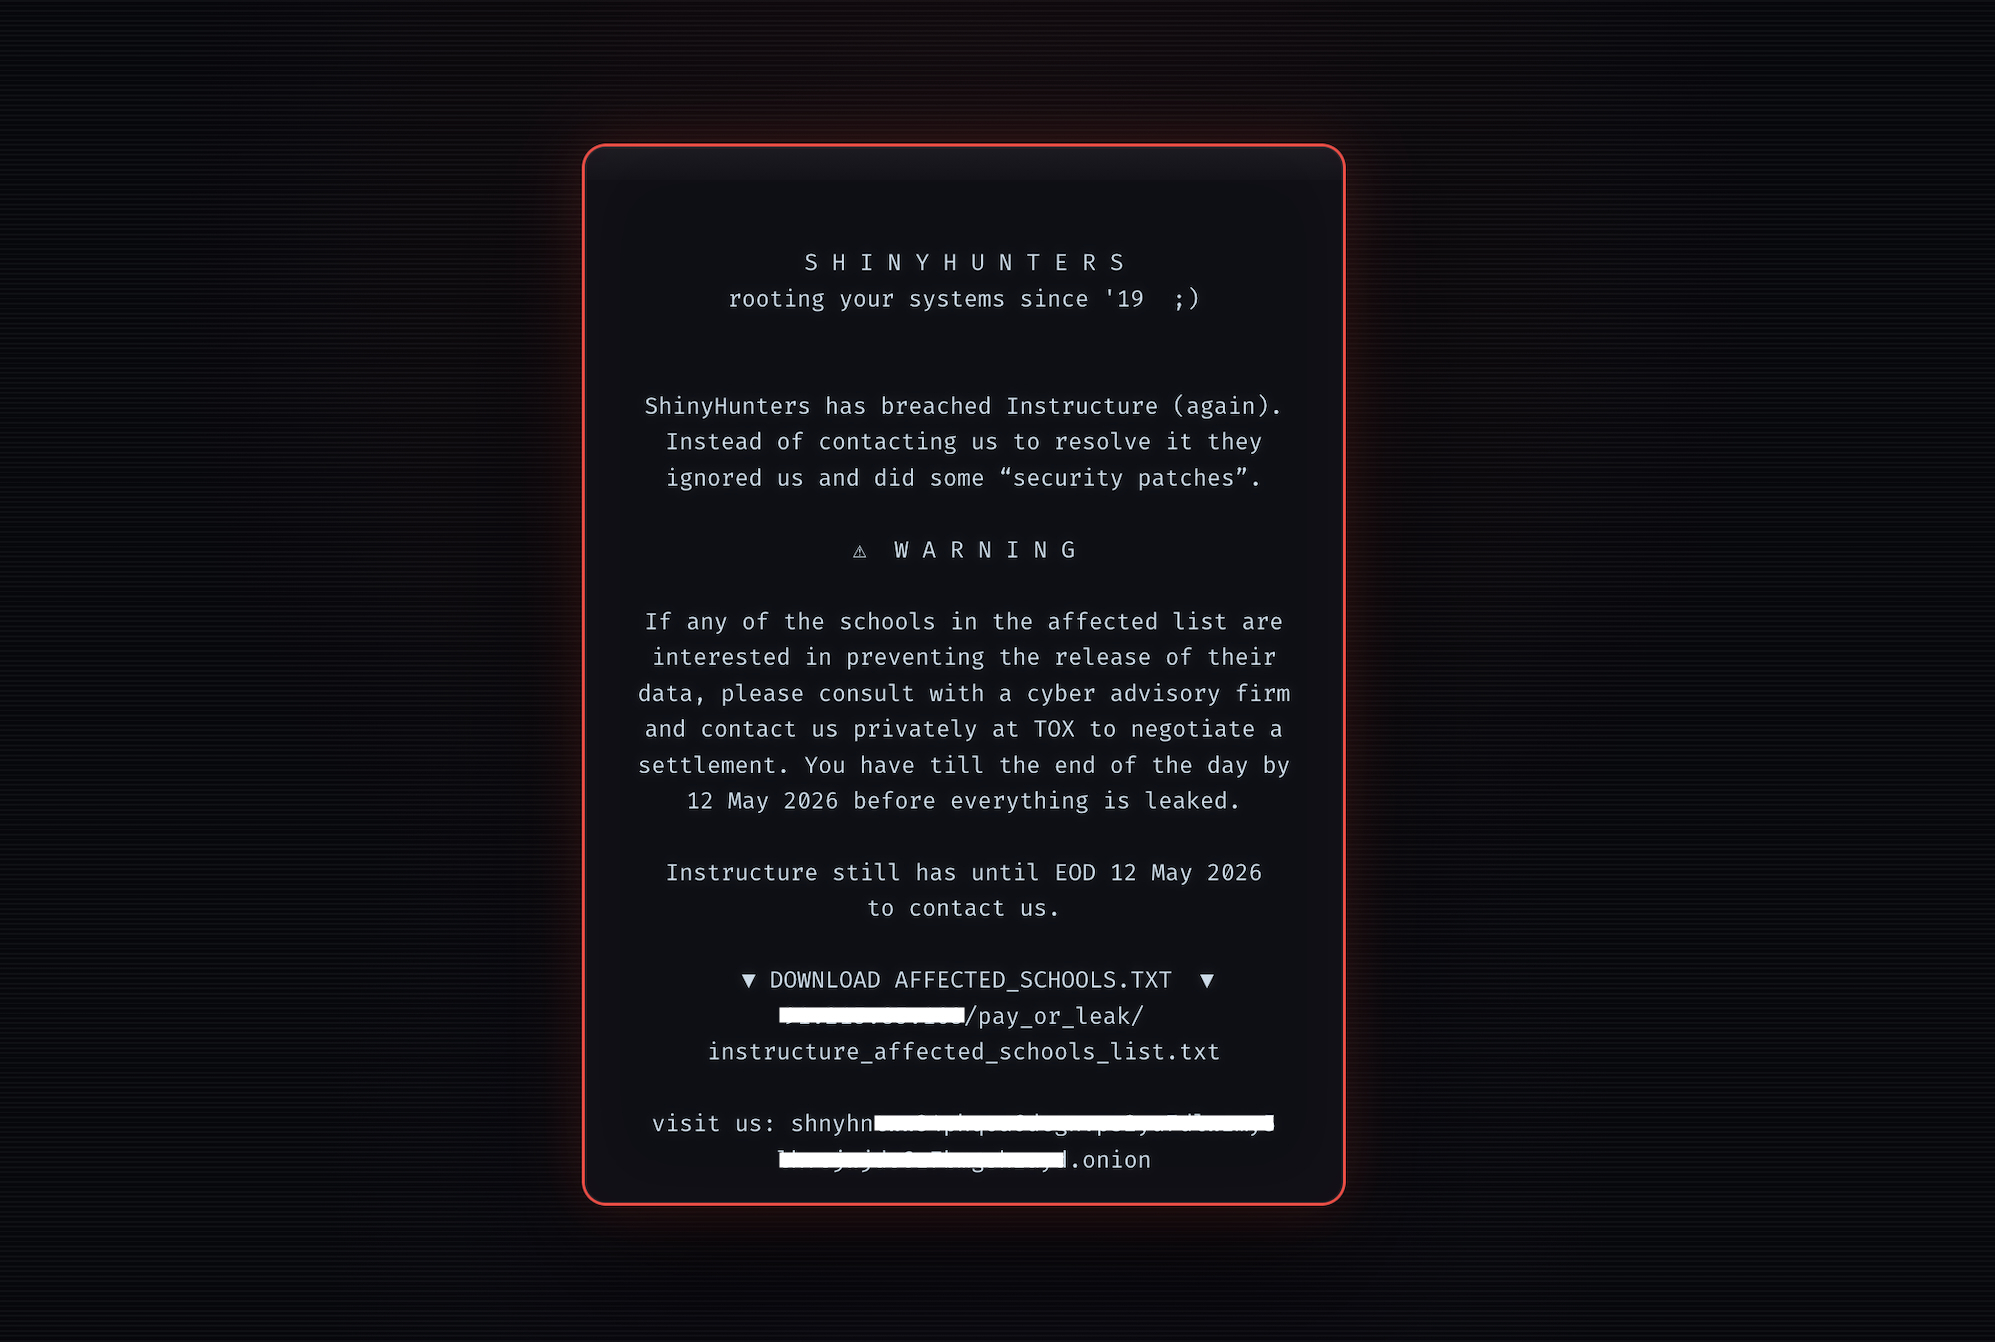 Vụ hack của ShinyHunters nhắm vào Instructure
Gã khổng lồ đồ chơi Hasbro là ví dụ mới nhất về điều gì xảy ra khi một tập đoàn lớn không chuẩn bị để xử lý sự cố an ninh. Nhiều tuần sau khi phát hiện tin tặc trong hệ thống vào cuối tháng 3, công ty 103 tuổi này vẫn gần như ngoại tuyến, trang web không truy cập được và không thể phục vụ khách hàng.
Công ty sở hữu các thương hiệu lớn như Transformers, Peppa Pig và Dungeons & Dragons nói rất ít về sự cố, dữ liệu bị lấy (nếu có) và liệu họ có trả tiền cho tin tặc hay không. Nhưng chỉ riêng sự gián đoạn có khả năng ảnh hưởng đến tài chính của công ty, buộc họ phải trì hoãn nộp báo cáo quý cho SEC trong khi gấp rút xử lý sự cố.
Hasbro cho biết vào tháng 5 rằng tin tặc không còn trong hệ thống và quá trình phục hồi đang diễn ra. Dù vụ vi phạm chỉ ảnh hưởng đến vài trăm nhân viên, chi phí tài chính và tác động dây chuyền đến hoạt động kinh doanh có thể sẽ được hiện thực hóa trong những tháng tới.
Instructure trở thành nạn nhân của chiến dịch hack ShinyHunters
Băng nhóm ShinyHunters tiếp tục chiến dịch tấn công, nhắm vào hàng chục công ty bằng kỹ thuật lừa đảo qua thoại đơn giản nhưng hiệu quả cao. Những tin tặc nói tiếng Anh này rất giỏi lừa các công ty trao quyền truy cập vào hệ thống nội bộ bằng cách giả làm nhân viên hỗ trợ IT, hoặc ngược lại, một nhân viên quên mật khẩu.
Ít công ty nào hiểu rõ tổn thất mà chiến dịch ShinyHunters có thể gây ra hơn gã khổng lồ công nghệ giáo dục Instructure. Tin tặc xâm nhập hệ thống quản lý học tập chủ lực Canvas của công ty để đánh cắp dữ liệu riêng tư và thông tin cá nhân của hơn 30 triệu sinh viên và nhân viên.
Khi công ty không trả tiền chuộc, tin tặc đột nhập lần nữa và bôi nhọ màn hình đăng nhập của Canvas, nơi sinh viên truy cập tài liệu thi và bài tập. Vụ hack thứ hai này xảy ra ngay trong kỳ thi cuối kỳ, làm gián đoạn các kỳ thi trên khắp nước Mỹ. Instructure cuối cùng đã trả tiền chuộc, bất chấp nỗ lực của FBI khuyên công ty không nên trả.
Đây không phải công ty duy nhất bị ShinyHunters nhắm mục tiêu. Băng nhóm này đứng sau một số vụ vi phạm lớn nhất tính theo số lượng bản ghi bị đánh cắp: chúng đã lấy khoảng 40 triệu bản ghi từ nhà cung cấp internet Charter và ít nhất 6 triệu bản ghi khách hàng từ hãng tàu biển Carnival, cùng các nạn nhân khác trong lĩnh vực giáo dục đại học, tài chính và chính phủ.
Các nhà sản xuất thiết bị y tế Stryker và Boston Scientific bị tấn công phá hoại
Một cuộc tấn công mạng vào công ty công nghệ y tế Mỹ Stryker vào tháng 3 đã khiến tin tặc Iran đột nhập và xóa từ xa hàng chục nghìn thiết bị của nhân viên chỉ trong một lần, làm gián đoạn hoạt động của công ty trong nhiều ngày.
Vụ vi phạm đánh dấu sự thay đổi rõ rệt trong chiến thuật hack của Iran vào thời điểm chiến tranh đang diễn ra: nước này chuyển từ tập trung điển hình vào gián điệp và chiến dịch hack-and-leak để đạt lợi ích chính trị, sang các cuộc tấn công phá hoại chủ động, dường như để trả đũa chiến tranh. Chính phủ Mỹ kết nối nhóm tin tặc đứng sau vụ vi phạm với một nhánh của tình báo Iran. Vụ việc đã có tác động thực chất đến thu nhập quý một của Stryker.
Vào tháng 8, một số phận tương tự giáng xuống nhà sản xuất thiết bị y tế Boston Scientific, sau khi một cuộc tấn công mạng cắt đứt mạng lưới toàn cầu của công ty, gây "gián đoạn toàn cầu" cho hoạt động. Công ty có trụ sở tại Massachusetts, chuyên sản xuất máy cấy tim như máy tạo nhịp tim, cho biết một số bệnh nhân bị ảnh hưởng bởi sự cố ngừng hoạt động, đồng thời khiến họ không thể vận chuyển và tạo đơn hàng mới. Boston Scientific mất hai tuần để phục hồi sau sự cố ngừng hoạt động tức thời, dù quá trình phục hồi kéo dài đến tháng 9.
Nhìn lại, năm 2026 đã chứng minh rằng các cuộc tấn công mạng không còn chỉ là vấn đề kỹ thuật đơn thuần. Chúng đã trở thành công cụ chiến tranh, vũ khí chính trị và mối đe dọa trực tiếp đến an toàn cộng đồng. Đối với người dùng và doanh nghiệp tại Việt Nam, bài học rõ ràng là: nâng cao nhận thức về bảo mật, tuân thủ các biện pháp xác thực đa yếu tố, và không bao giờ đánh giá thấp rủi ro từ chuỗi cung ứng phần mềm là những bước đi thiết yếu để tự bảo vệ mình trong kỷ nguyên số đầy biến động.