Pháp: Tin tặc tấn công ngân hàng máu, không thiệt hại
Cơ sở Máu Pháp (EFS) cho biết tin tặc đã tấn công hệ thống làm lạnh tại ba địa điểm lưu trữ huyết tương, cố gắng nâng ngưỡng nhiệt độ lên mức cực cao. Hệ thống giám sát phát hiện kịp thời nên không có sản phẩm máu hay mẫu bệnh phẩm nào bị hư hại. Vụ việc diễn ra trong bối cảnh hàng loạt siêu thị châu Âu cũng bị hack tủ lạnh, tủ đông trong tuần qua.
Tin tặc tấn công hệ thống làm lạnh ngân hàng máu Pháp
Cơ sở Máu Pháp (EFS) vừa xác nhận một vụ tấn công mạng nhằm vào hệ thống lưu trữ lạnh huyết tương tại ba địa điểm của mình. Tin tặc tìm cách đẩy ngưỡng nhiệt độ và rã đông lên mức cực cao, nhưng hệ thống giám sát đã phát hiện và xử lý kịp thời. Sự việc một lần nữa cho thấy các thiết bị công nghiệp kết nối Internet đang trở thành mục tiêu nguy hiểm.
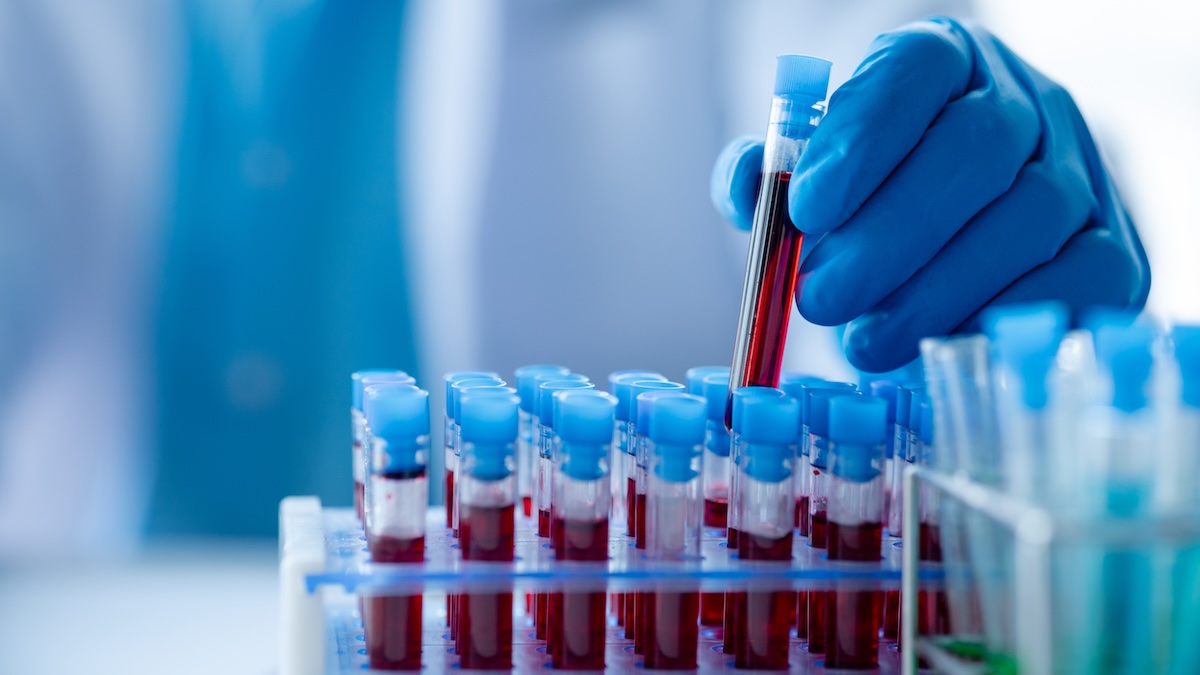 Hình minh họa vụ tấn công mạng
Diễn biến vụ việc
Theo tuyên bố của EFS công bố tối thứ Ba, vào thứ Hai, tại ba địa điểm lưu trữ lạnh phục vụ huyết tương, "ngưỡng nhiệt độ và rã đông đã bị nâng lên mức cực cao". Hệ thống giám sát nhanh chóng phát hiện sự bất thường, giúp nhân viên can thiệp đúng lúc để "không sản phẩm máu hay mẫu bệnh phẩm nào bị ảnh hưởng".
Tuần báo Pháp Le Canard Enchaîné, đơn vị đầu tiên đưa tin về vụ tấn công, cho biết kẻ tấn công đã cố gắng đặt lại mức nhiệt độ vốn thường ở âm 30 độ C thành 110 độ C.
Đối tượng bị nhắm tới là một nhà cung cấp thiết bị làm lạnh tại ba cơ sở của EFS. Các sản phẩm được lưu trữ tại đây gồm túi huyết tương dùng cho truyền máu và huyết tương dùng để sản xuất thuốc; toàn bộ đã được chuyển đi hoặc bảo vệ an toàn.
"Không có hậu quả nào về sức khỏe được ghi nhận, và không có sản phẩm máu nào bị mất", EFS khẳng định.
EFS cho biết hoạt động thu gom và phân phối máu vẫn diễn ra liên tục, bảo đảm cung cấp dịch vụ cho bệnh nhân tại các bệnh viện và cơ sở y tế khác.
Lỗ hổng đến từ bên thứ ba
Công ty cung cấp thiết bị làm lạnh Coolworld xác nhận mình "đã biết" về sự cố an ninh mạng này.
"Lỗ hổng hiện đang được báo chí đề cập liên quan đến một linh kiện của nhà cung cấp bên thứ ba và nằm ngoài tầm kiểm soát trực tiếp của Coolworld", tuyên bố của công ty nêu rõ.
Coolworld cho biết chỉ một số lượng hạn chế thiết bị bị ảnh hưởng và đang áp dụng "các biện pháp phù hợp". Cơ quan an ninh mạng quốc gia Pháp cùng Bộ Y tế đang phối hợp điều tra vụ việc.
Chuỗi tấn công nhắm vào tủ lạnh, tủ đông
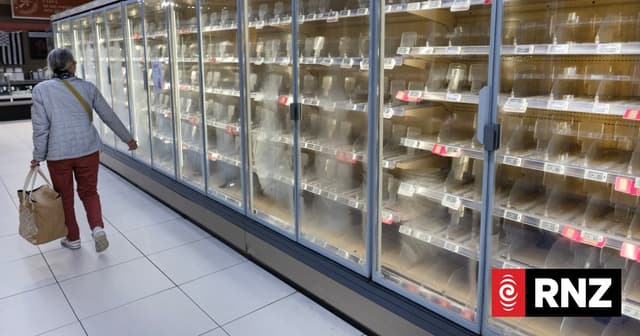
Các vụ tấn công tuần này vào hệ thống làm lạnh diễn ra tương tự một đợt tấn công vào giữa tháng 10, nhắm vào tủ lạnh và tủ đông của hàng trăm siêu thị và cửa hàng độc lập tại Pháp, Bỉ và Hà Lan.
Chuỗi siêu thị Hà Lan Ahold Delhaize, một trong những nạn nhân của đợt tấn công trước, cho biết dự kiến vụ việc sẽ làm giảm doanh thu quý IV tới 250 triệu euro (khoảng 281 triệu USD) và bào mòn lợi nhuận hoạt động tối đa 100 triệu euro.
"Phần lớn gián đoạn đã được khống chế trong vòng hai tuần, nhưng công việc khôi phục hoàn toàn hoạt động bình thường vẫn đang tiếp diễn", CEO Franz Muller cho biết. "Như chúng ta đều nhận thức được, các mối đe dọa mạng là một thực tế ngày càng khắc nghiệt trong kinh doanh hiện nay."
Trước đó, công ty này đã quy trách nhiệm cho "hành vi phá hoại của các đối tượng khác" và chủ động đưa một số hệ thống xuống trạng thái ngoại tuyến, bao gồm website và ứng dụng của các thương hiệu tại châu Âu và Mỹ.
 SecurityWeek
Góc nhìn
Những vụ việc như thế này cho thấy rủi ro từ thiết bị IoT công nghiệp (IIoT) và hệ thống điều khiển làm lạnh kết nối mạng là rất thực tế: chỉ một linh kiện của nhà cung cấp bên thứ ba cũng đủ mở đường cho kẻ tấn công thay đổi tham số vận hành. Với các doanh nghiệp Việt Nam vận hành kho lạnh, chuỗi bán lẻ hay cơ sở y tế, bài học là cần giới hạn quyền truy cập từ xa, phân tách hệ thống điều khiển khỏi mạng văn phòng và đặt ngưỡng cảnh báo tự động để phát hiện thay đổi nhiệt độ bất thường.
Về phía lập trình viên và kỹ sư DevOps, đây là lời nhắc về quản lý rủi ro chuỗi cung ứng phần mềm: cần kiểm soát chặt chẽ thành phần bên thứ ba, cập nhật bản vá và xây dựng kế hoạch ứng phó sự cố. Việc giám sát liên tục đã giúp EFS cứu được toàn bộ sản phẩm máu — nhưng không phải tổ chức nào cũng may mắn như vậy.
Nguồn: securityweek.com · Quy trình biên tập