
ShinyHunters tống tiền đơn vị tách ra từ Boeing trước khi bị bắt giữ
Một thiếu niên người Jordan bị nghi cầm đầu nhóm tội phạm mạng ShinyHunters đã bị bắt giữ và đang hợp tác với FBI. Nhóm này được cho là đang tống tiền Jeppesen ForeFlight — đơn vị vừa được Boeing bán lại — vào thời điểm Rey bị bắt.
ShinyHunters tống tiền đơn vị tách ra từ Boeing trước khi bị bắt giữ
Một thiếu niên đến từ Amman, Jordan, bị nghi là kẻ cầm đầu nhóm tội phạm mạng chuyên đánh cắp dữ liệu và tống tiền ShinyHunters, đã bị bắt giữ và được cho là đang hợp tác với FBI. Được biết, nghi phạm này bị bắt ngay khi ShinyHunters đang tiến hành tống tiền một đơn vị kinh doanh vừa được tập đoàn hàng không vũ trụ Boeing thoái vốn.
Logo Jeppesen ForeFlight, đơn vị được Boeing bán lại vào năm 2025
Danh tính nghi phạm và mối liên hệ với hãng hàng không
Ngày 3 tháng 10, hãng tin Reuters dẫn ba nguồn tin giấu tên cho biết một thành viên bị nghi thuộc ShinyHunters tại Amman tên là Saif Al-din Khader đã bị nhà chức trách Jordan bắt giữ và đang hợp tác với FBI. KrebsOnSecurity trước đó đã xác định được nghi phạm này, với biệt danh hacker là "Rey", trong một bài điều tra hồi tháng 11 năm 2025.
Theo hai nguồn tin am hiểu cuộc điều tra ShinyHunters, một đơn vị về hàng hải và hàng không số vừa được Boeing thoái vốn nằm trong số các nạn nhân mà nhóm này đang tống tiền khi Rey bị bắt. Các nguồn tin cho biết cuộc điều tra của FBI về ShinyHunters trở nên gấp rút hơn sau khi nhóm này nhắm vào đơn vị cũ của Boeing, với cáo buộc đánh cắp thông tin nhạy cảm có thể gây rủi ro về an toàn và bảo mật vận hành.
Boeing đã xác nhận với KrebsOnSecurity rằng vụ việc liên quan đến dữ liệu bị đánh cắp từ Jeppesen ForeFlight, một công ty con mà Boeing đã bán cho quỹ đầu tư tư nhân Thoma Bravo với giá 10,55 tỷ USD vào tháng 11 năm 2025. Người phát ngôn của Jeppesen ForeFlight khẳng định qua điều tra ban đầu, công ty chưa ghi nhận ảnh hưởng nào đến hoạt động hay sản phẩm.
"Chúng tôi biết về các tuyên bố của một kẻ đe dọa liên quan đến dữ liệu được cho là thuộc Boeing và công ty con cũ Jeppesen ForeFlight của chúng tôi. Chúng tôi đang tích cực xem xét vấn đề này cùng đội ngũ Jeppesen ForeFlight." — Người phát ngôn Boeing
Lỗ hổng PeopleSoft và làn sóng tấn công diện rộng
Theo bài điều tra hồi tháng 9, ShinyHunters đã xâm nhập vào trang web của FBI và nhiều nạn nhân khác bằng cách khai thác lỗ hổng CVE-2026-35273 trong PeopleSoft — nền tảng phần mềm dạng dịch vụ (SaaS) của Oracle được nhiều doanh nghiệp dùng để quản lý tuyển dụng, nhân sự, phúc lợi và bảng lương. Oracle nhanh chóng phát hành bản vá, và Mandiant đã đưa ra các quy tắc tường lửa ứng dụng web cho những tổ chức không thể cập nhật kịp thời.
Tuy nhiên, trong những tuần gần đây, ShinyHunters đã sử dụng một thủ thuật mã hóa URL quen thuộc để vượt qua các quy tắc tường lửa mà Mandiant đề xuất. Báo cáo ngày 25 tháng 9 của Mandiant và Nhóm Tình báo Mối đe dọa của Google (GTIG) xác nhận nhóm này đã khai thác hàng loạt lỗ hổng PeopleSoft để đánh cắp dữ liệu từ hàng chục hệ thống thuộc nhiều ngành: giáo dục đại học, công nghệ, y tế, nông nghiệp, giao thông và chính phủ.
Reuters ngày 5 tháng 10 đưa tin FBI đã loại một nhà thầu tại Accenture vì không vá trang tuyển dụng của FBI bị ShinyHunters tấn công, làm lộ dữ liệu nhạy cảm của hơn 5.000 nhân viên FBI, bao gồm đơn vị, chuyên môn, cùng hồ sơ y tế và tâm thần.
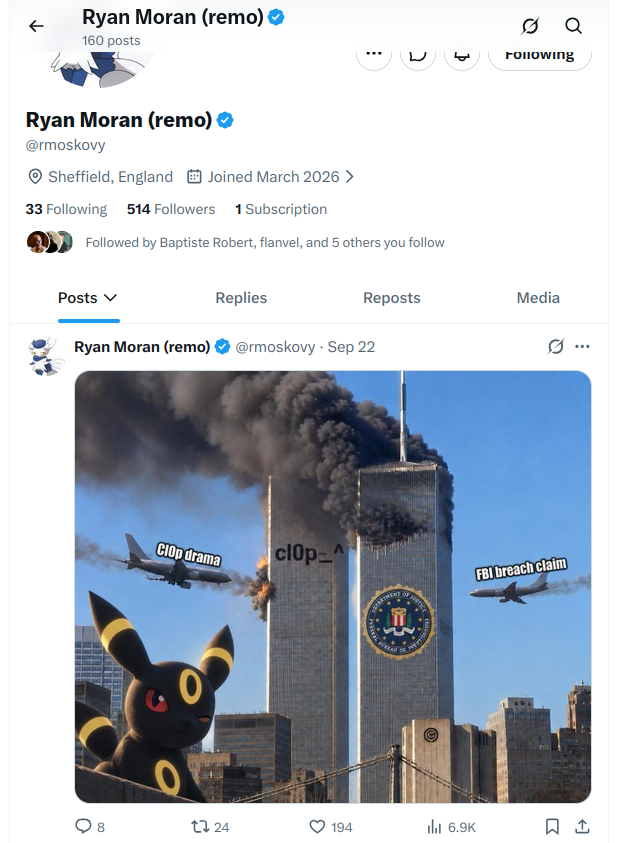 Ảnh chế Rey đăng trên Twitter/X ngày 22 tháng 9
"Rey" nghĩa là vua, như trong hoàng gia
Chi tiết đáng chú ý là có bằng chứng mạnh mẽ cho thấy cha của Rey làm việc cho Royal Jordanian Airlines — hãng hàng không phần lớn do chính phủ Jordan kiểm soát và khai thác đội bay đường dài bằng máy bay do Boeing sản xuất. Rey từng tuyên bố trên Telegram đầu năm 2025 rằng cha mình là phi công hàng không, dù điều này chưa được xác nhận độc lập.
Trong bài điều tra hồi tháng 11 năm 2025, KrebsOnSecurity ghi nhận máy tính dùng chung của gia đình Rey từng bị mã độc đánh cắp mật khẩu xâm nhập, và dữ liệu thu thập được cho thấy cha Rey dùng cùng thông tin đăng nhập cho nhiều cổng trực tuyến dành cho nhân viên Royal Jordanian Airlines. Hãng hàng không này chưa phản hồi yêu cầu bình luận.
Đáng chú ý, chỉ vài giờ sau khi KrebsOnSecurity gửi email xin bình luận tới cha của Rey, nghi phạm bắt đầu xóa hàng loạt tài khoản mạng xã hội, gồm cả tài khoản Twitter/X từng dùng để khiêu khích FBI, Cl0p và các nạn nhân khác của ShinyHunters. Tuy vậy, blog an ninh mạng của Rey trên GitHub vẫn còn sót lại, cho thấy cậu ta từng rất quan tâm đến các thủ lĩnh của nhóm ransomware Cl0p.
Cáo buộc mới về âm mưu giết người thuê
Trong khi đó, truyền thông Hà Lan đưa tin về những cáo buộc mới nghiêm trọng nhắm vào Pepijn van der Stap — đối tượng từng bị bắt hồi tháng 9 với cáo buộc hỗ trợ ShinyHunters. Nhật báo RTL ngày 29 tháng 9 đưa tin các điều tra viên nghi ngờ Van der Stap đã cố gắng dàn dựng ít nhất hai vụ giết người, được cho là thực hiện ở nước ngoài.
Van der Stap từng ngồi tù gần trọn bản án bốn năm vì tội đánh cắp dữ liệu và tống tiền, với số tiền thu lợi được cho là từ 1,5 đến 2,7 triệu euro. Trong cuộc phỏng vấn ngày 9 tháng 9, hắn tự nhận là "trưởng nhóm bảo mật tấn công" tại công ty an ninh mạng Hà Lan Neo Security. Chủ công ty này cho biết đã thuê một đơn vị bên ngoài điều tra, nhưng đến nay chưa tìm thấy bằng chứng Van der Stap tấn công công ty hay khách hàng.
ShinyHunters như một "thương hiệu nhượng quyền"
Các tội phạm mạng gắn với ShinyHunters từng gây ra hàng chục vụ rò rỉ dữ liệu với hàng tỷ bản ghi bị đánh cắp, kéo dài ít nhất từ năm 2019. Nhưng theo giới chuyên gia, những kẻ gần đây vận hành dưới cái tên ShinyHunters không còn là các thành viên cốt lõi thời kỳ đầu — phần lớn là công dân Pháp đã từng bị bắt giữ.
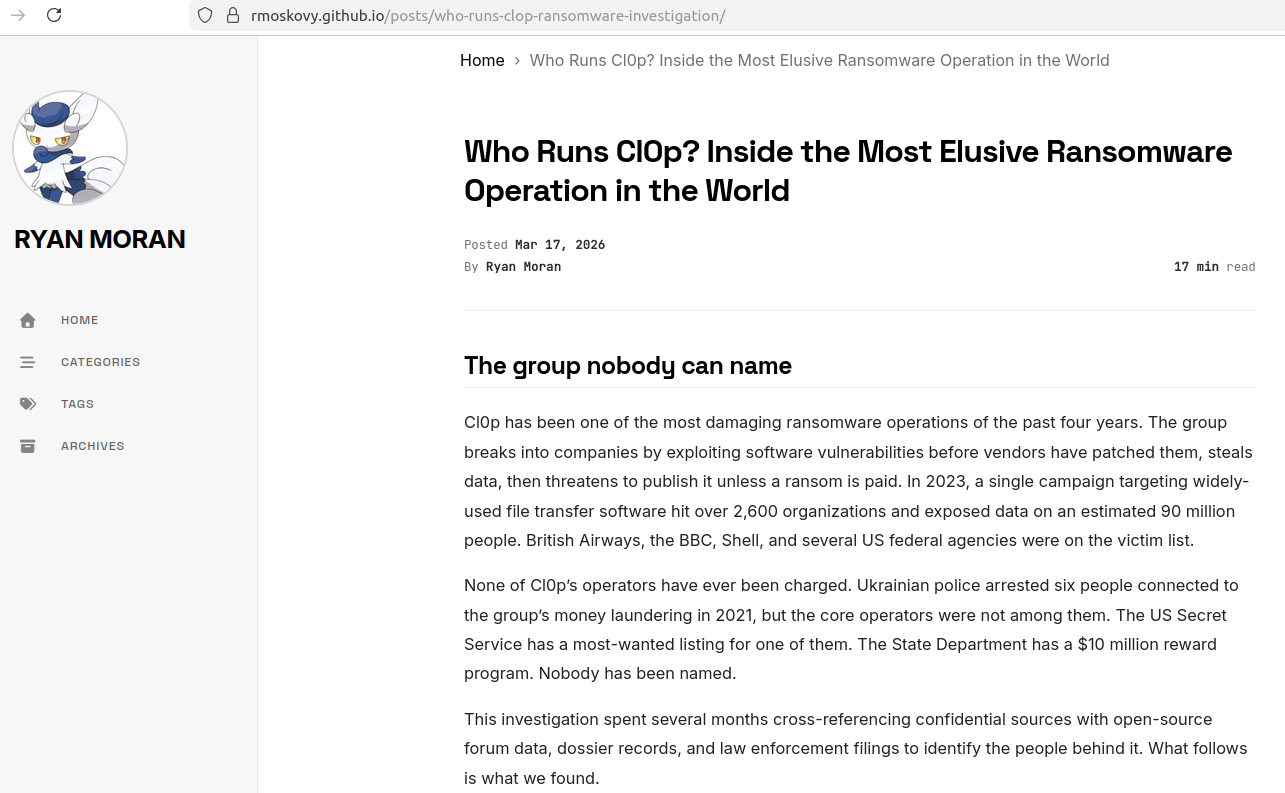 Ảnh chế và dấu vết của nhóm trên mạng
Nói cách khác, ShinyHunters đã trở thành một dạng nhượng quyền thương hiệu — giống nhân vật Dread Pirate Roberts trong phim "The Princess Bride", chỉ khác là sự kế thừa diễn ra qua các vụ bắt giữ thay vì cái chết, và có thể tồn tại nhiều Dread Pirate Roberts cùng lúc. Các nguồn tin thân cận với cuộc điều tra cho biết FBI đang tập trung vào một số ít tội phạm mạng tự do hoặc chi nhánh cung cấp thông tin đăng nhập bị đánh cắp cho các nền tảng SaaS của doanh nghiệp lớn, để đổi lấy phần chia từ tiền chuộc.
Sau khi tin Van der Stap bị bắt lan ra, một máy chủ trò chuyện trên Telegram về tội phạm mạng được cho là do Rey vận hành đã bùng nổ với những bình luận chế giễu, sau khi cậu ta công khai rút lại lời đe dọa nhắm vào FBI và Cl0p. Nhiều người cáo buộc Rey đã "hồi sinh" thương hiệu ShinyHunters sau khi các thành viên cốt lõi bị bắt tại Pháp.
"Rey (Saif Al-Din Khader) đã phạm sai lầm nghiêm trọng khi bắt đầu giả danh thành viên ShinyHunters. Nhóm đó đã bị triệt phá, nhiều thành viên bị bắt hoặc tống giam, vậy mà Rey vẫn chọn dùng tên đó để phạm tội." — Quản trị viên máy chủ "The Battle" trên Telegram
Góc nhìn cho độc giả Việt Nam
Vụ việc là lời cảnh báo rõ ràng cho các doanh nghiệp Việt Nam, đặc biệt là những đơn vị đang dùng các nền tảng SaaS phổ biến như Oracle PeopleSoft để quản lý nhân sự và dữ liệu nội bộ. Bài học cốt lõi gồm:
- Vá lỗ hổng ngay lập tức, đặc biệt với các hệ thống quản trị nhân sự, tuyển dụng và bảng lương — những nơi lưu trữ thông tin cá nhân nhạy cảm.
- Không chủ quan với tường lửa ứng dụng web, vì kẻ tấn công thường xuyên tìm cách vượt qua các quy tắc bảo vệ bằng thủ thuật mã hóa.
- Cảnh giác với tuyên bố tống tiền, vì nhóm tội phạm có thể giả danh thương hiệu nổi tiếng để gây áp lực, kể cả khi chúng không có dữ liệu thật.
Câu chuyện ShinyHunters cho thấy mô hình tội phạm mạng ngày càng "doanh nghiệp hóa": thương hiệu được sang nhượng, chi nhánh cung cấp dịch vụ, và các chiến dịch quan hệ công chúng nhằm gây hoang mang nạn nhân. Doanh nghiệp Việt Nam cần xây dựng quy trình ứng phó sự cố, sao lưu dữ liệu và đào tạo nhân sự — thay vì chỉ dựa vào các biện pháp kỹ thuật đơn lẻ.
Bài viết liên quan

Công nghệ
Mô hình AI hàng đầu giỏi Vật lý đến đâu? Nghiên cứu mới chỉ ra các bài kiểm tra hiện hành đang đánh giá sai
16 tháng 9, 2026

Công nghệ
Nộp đơn xin việc lẽ ra nên khó hơn. Thật đấy
25 tháng 8, 2026
Công nghệ
Endeavor Catalyst gọi vốn 320 triệu USD để đầu tư cho các founder ngoài Thung lũng Silicon
07 tháng 10, 2026