
Tấn công chỉ dữ liệu dễ hơn bạn tưởng: Công cụ Einstein tự động tạo exploit cho máy chủ phổ biến
Nghiên cứu mới tại USENIX Security 2024 giới thiệu Einstein — công cụ tự động sinh các cuộc tấn công chỉ dữ liệu (data-only attack) nhắm vào máy chủ web và cơ sở dữ liệu phổ biến. Kết quả cho thấy 944 exploit được xác nhận trên nginx, phá vỡ định kiến rằng kỹ thuật này quá phức tạp và khó áp dụng thực tế.
Tấn công chỉ dữ liệu (data-only attack) từ lâu bị coi là kỹ thuật quá phức tạp và mang tính chuyên biệt, khó có thể trở thành mối đe dọa thực tế. Tuy nhiên, một nhóm nghiên cứu tại USENIX Security 2024 đã chứng minh điều ngược lại bằng Einstein — công cụ tự động sinh ra các cuộc tấn công loại này với mức độ dễ đáng kinh ngạc.
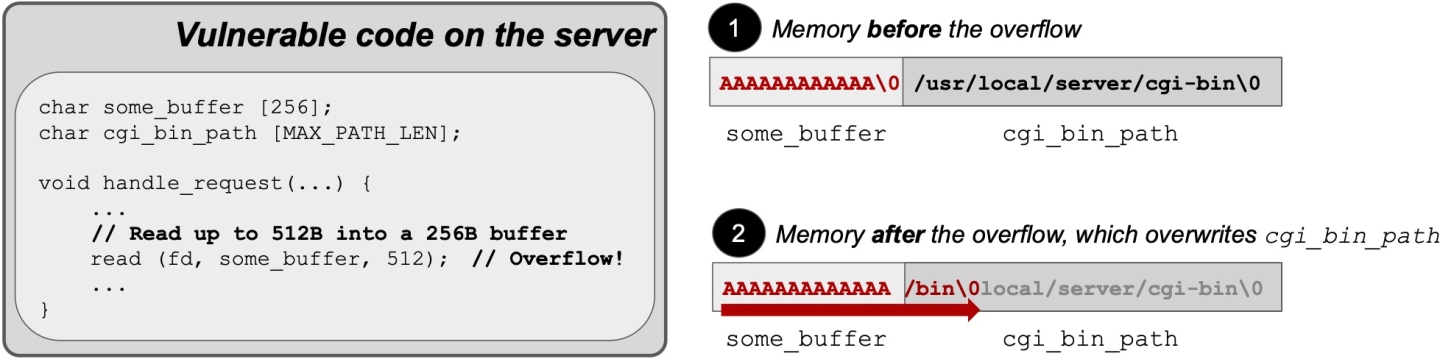 Minh họa lỗ hổng bảo mật trong bộ nhớ
Tấn công chỉ dữ liệu là gì?
Trong nhiều thập kỷ, giới bảo mật tập trung phòng thủ trước các cuộc tấn công chiếm quyền điều khiển luồng (control-flow hijacking) — kỹ thuật ghi đè con trỏ mã để buộc chương trình thực thi mã độc của kẻ tấn công. Nhờ các lớp phòng vệ như DEP, CFI, CPI, hướng tấn công này ngày càng trở nên bất khả thi.
Thay vào đó, kẻ tấn công chuyển sang tấn công chỉ dữ liệu: để chương trình thực thi đúng mã hợp pháp của nó, nhưng với dữ liệu đã bị thao túng. Theo Microsoft, Google và Mozilla, khoảng 70% lỗ hổng bảo mật là lỗi an toàn bộ nhớ (memory safety bug) — chính là nguyên liệu cho kiểu tấn công này.
Ví dụ về một cuộc tấn công chỉ dữ liệu
Hãy xét một máy chủ web đọc biến cấu hình cgi_bin_path trỏ tới thư mục /usr/local/server/cgi-bin. Nhờ một lỗi tràn bộ đệm, kẻ tấn công có thể ghi đè biến này thành /bin.
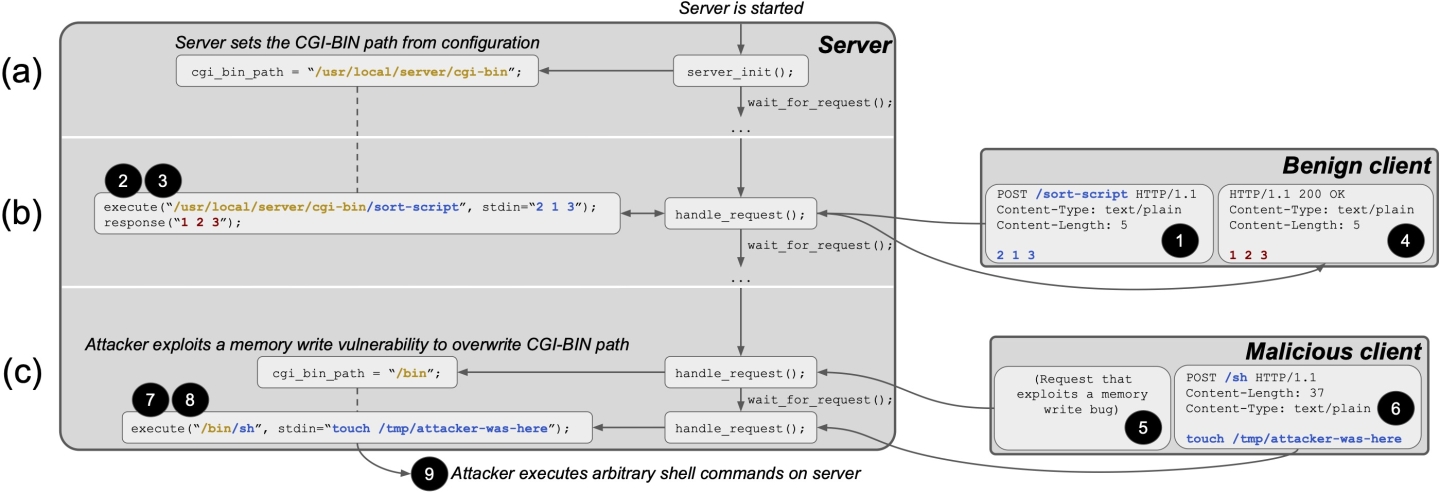 Ví dụ về tấn công chỉ dữ liệu nhắm vào đường dẫn CGI-BIN của máy chủ
Khi đó, thay vì gửi yêu cầu POST /sort-script, kẻ tấn công chỉ cần gửi POST /sh kèm lệnh shell trong phần thân yêu cầu. Máy chủ sẽ ngoan ngoãn ghép đường dẫn mới và gọi execve để chạy /bin/sh — cho phép thực thi lệnh tùy ý trên máy nạn nhân.
Điểm mấu chốt: máy chủ không hề chạy mã độc nào do kẻ tấn công cung cấp. Mọi hành vi nguy hiểm đều được kích hoạt bằng dữ liệu độc hại, chỉ thay đổi tham số của lời gọi hệ thống.
Vì sao giới chuyên môn từng cho rằng chúng quá khó?
Có hai lý do chính khiến tấn công chỉ dữ liệu bị đánh giá thấp:
- Quá đặc thù cho từng ứng dụng: Kẻ tấn công phải hiểu sâu về ngữ nghĩa chương trình, biết chính xác biến nào là trọng yếu và yêu cầu nào có thể khai thác biến đó.
- Quá phức tạp: Nhiều nghiên cứu trước đây giả định cần giải các ràng buộc luồng dữ liệu phức tạp, thậm chí phải xây dựng cỗ máy Turing hoàn chỉnh.
Nhóm nghiên cứu chứng minh cả hai giả định này đều sai. Khai thác không đòi hỏi hiểu biết sâu về ứng dụng, không cần giải ràng buộc luồng dữ liệu, cũng chẳng cần chuyển hướng luồng điều khiển.
Einstein: Tự động hóa tấn công chỉ dữ liệu
Được đặt tên theo câu nói nổi tiếng của Albert Einstein — "Càng đơn giản càng tốt, nhưng không đơn giản hơn mức cần thiết" — Einstein hoạt động theo nguyên tắc không phụ thuộc ứng dụng.
Thay vì cố hiểu ngữ nghĩa đặc thù của từng chương trình, Einstein nhắm vào giao diện chung mà mọi chương trình đều dùng để giao tiếp với nhân hệ điều hành: system call (syscall). Công cụ theo dõi dữ liệu có thể bị kẻ tấn công thao túng và xác định xem chúng có chảy thẳng vào tham số của các syscall nhạy cảm hay không.
Quy trình gồm hai giai đoạn:
- Sinh exploit tiềm năng: Sử dụng phân tích taint động để theo dõi dữ liệu bị nhiễm độc, phát hiện các luồng dữ liệu đồng nhất (identity data flow) — tức dữ liệu được sao chép nguyên vẹn vào tham số syscall.
- Xác nhận exploit: Khởi động lại chương trình, ghi đè dữ liệu theo kịch bản đề xuất, rồi kiểm tra xem hành vi mong muốn của kẻ tấn công có thực sự xảy ra không.
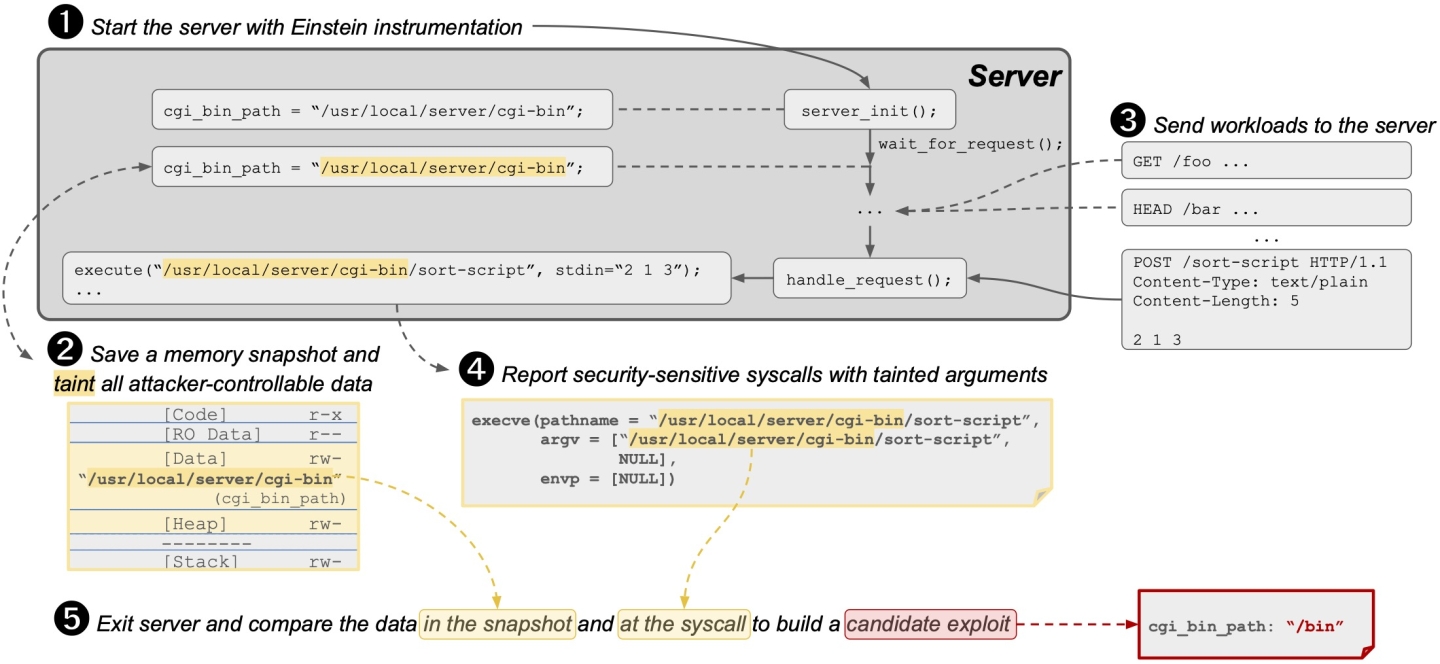 Quy trình sinh exploit tiềm năng của Einstein
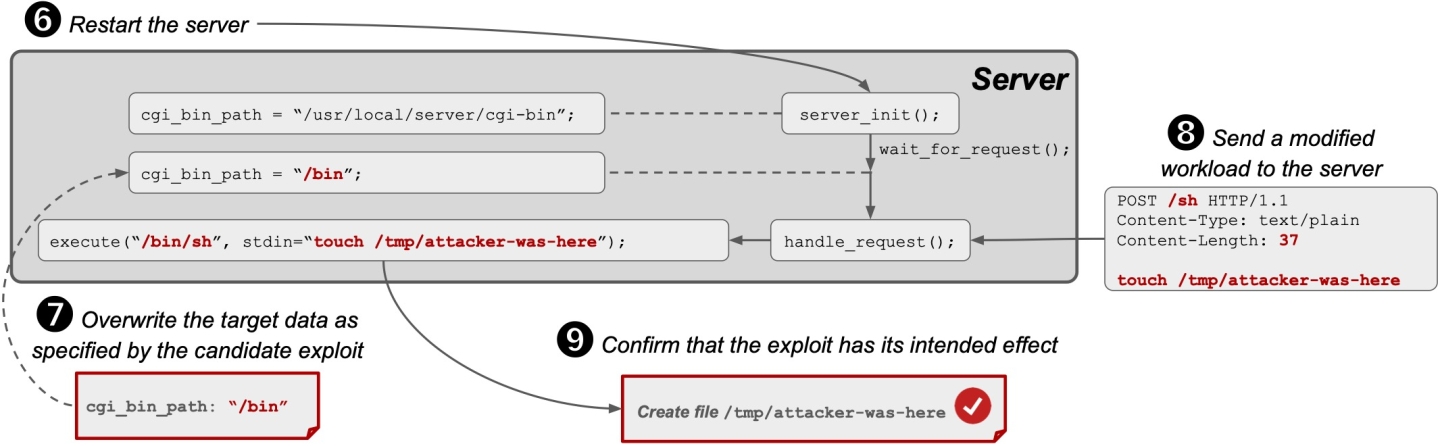 Quy trình xác nhận exploit của Einstein
Kết quả thử nghiệm đáng lo ngại
Nhóm nghiên cứu thử nghiệm Einstein trên năm máy chủ phổ biến: httpd, lighttpd, nginx, postgres và redis. Kết quả cho thấy tỷ lệ luồng dữ liệu đồng nhất rất cao (84–98% ở hầu hết các mục tiêu), giúp sinh ra số lượng lớn exploit tiềm năng.
Đáng chú ý, riêng với nginx, Einstein xác nhận được 944 exploit thực sự hoạt động, bao gồm:
- 1 primitive thực thi mã (Code-Execution) qua
execve - 17 primitive ghi dữ liệu tùy ý vào vị trí tùy ý (Write-What-Where)
- 41 primitive gửi dữ liệu tùy ý tới đích tùy ý (Send-What-Where)
- Hàng trăm primitive ghi và gửi ở mức hạn chế hơn
Đáng lưu ý, các thử nghiệm chỉ đạt độ phủ mã nguồn 27–49%, nghĩa là con số thực tế còn có thể cao hơn nhiều nếu mở rộng phạm vi kiểm thử.
Hàm ý cho các nhà cung cấp phần mềm
Nghiên cứu đặt ra câu hỏi cấp thiết về chiến lược phòng thủ. Một biện pháp giảm thiểu lý tưởng cần đạt hai tiêu chí: toàn diện (bao phủ toàn bộ bề mặt tấn công) và khả thi (dễ triển khai, ít ảnh hưởng hiệu năng).
Với tấn công chỉ dữ liệu, các biện pháp phòng thủ thường chỉ đạt được một trong hai tiêu chí: hoặc toàn diện nhưng không khả thi (như memory safety, DFI), hoặc khả thi nhưng không toàn diện (như quét lỗi bộ nhớ, lọc syscall).
Einstein dễ dàng vượt qua các biện pháp phòng thủ "khả thi nhưng không toàn diện", cho thấy các nhà cung cấp nên cân nhắc nghiêm túc việc triển khai các biện pháp toàn diện, dù chúng có thể tốn kém hơn. Việc tìm cách làm cho các giải pháp toàn diện trở nên khả thi hơn là một hướng nghiên cứu cấp bách.
Góc nhìn cho người dùng và doanh nghiệp Việt Nam
Với các doanh nghiệp Việt Nam đang vận hành hệ thống web và cơ sở dữ liệu mã nguồn mở như nginx, postgres hay redis, nghiên cứu này là lời cảnh báo đáng lưu tâm. Các biện pháp phòng vệ hiện tại như tường lửa ứng dụng web (WAF) hay lọc syscall có thể vẫn để lộ nhiều lỗ hổng.
Khuyến nghị thực tiễn:
- Cập nhật bản vá bảo mật thường xuyên cho máy chủ và cơ sở dữ liệu
- Ưu tiên ngôn ngữ lập trình an toàn bộ nhớ như Rust cho các thành phần xử lý dữ liệu đầu vào từ bên ngoài
- Áp dụng nguyên tắc đặc quyền tối thiểu để hạn chế thiệt hại nếu bị khai thác
- Theo dõi các nghiên cứu học thuật như Einstein để chuẩn bị cho các mối đe dọa mới nổi
Kết luận của nhóm nghiên cứu rất rõ ràng: tấn công chỉ dữ liệu không còn là mối đe dọa xa vời. Chúng đã ở ngay trước mắt, và các công cụ tự động hóa như Einstein đang biến chúng thành mối nguy hiểm thực tế với mọi tổ chức.
Bài viết liên quan

Công nghệ
Mô hình AI hàng đầu giỏi Vật lý đến đâu? Nghiên cứu mới chỉ ra các bài kiểm tra hiện hành đang đánh giá sai
16 tháng 9, 2026

Công nghệ
Nộp đơn xin việc lẽ ra nên khó hơn. Thật đấy
25 tháng 8, 2026
Công nghệ
Robot thay lốp ô tô đầu tiên của PitPro chính thức đi vào hoạt động tại Canada
23 tháng 9, 2026