
Thiết bị phần cứng mới có thể 'đánh chặn' bộ nhớ mã hóa, phơi bày dữ liệu của bạn
Các nhà nghiên cứu bảo mật đã phát hiện lỗ hổng trong phần cứng mã hóa bộ nhớ hiện đại, cho phép truy cập vào vùng nhớ được bảo vệ trong môi trường điện toán bảo mật. Tuy nhiên, kẻ tấn công cần truy cập vật lý vào máy chủ để thực hiện thủ thuật DDR5 này.
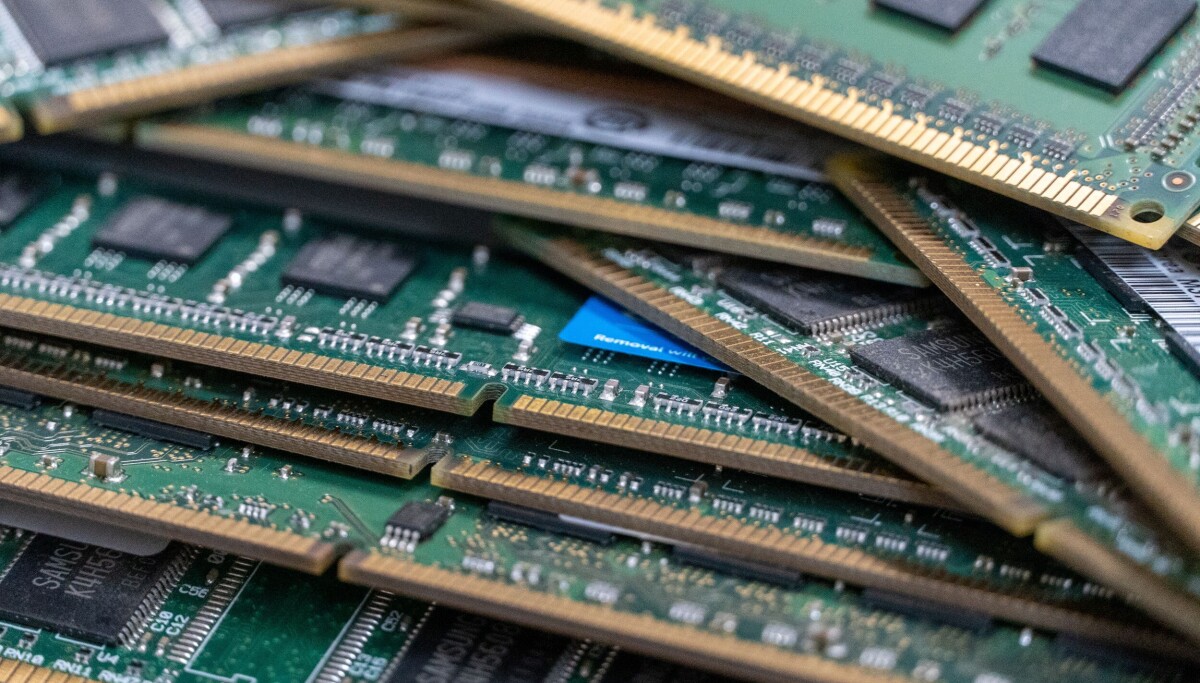
Các nhà nghiên cứu bảo mật máy tính vừa phát hiện một lỗ hổng thiết kế trong phần cứng mã hóa bộ nhớ hiện đại, cho phép truy cập vào vùng nhớ được bảo vệ trong các môi trường điện toán bảo mật (confidential computing). Điểm mấu chốt là kẻ tấn công cần có quyền truy cập vật lý vào hệ thống nạn nhân để khai thác.
Lỗ hổng nằm ở đâu?
Nhóm nghiên cứu đến từ KU Leuven, ETH Zurich, Đại học Durham và Google đã chỉ ra rằng phần cứng mã hóa bộ nhớ có khả năng mở rộng (scalable memory encryption) không kiểm tra liệu dữ liệu trong bộ nhớ có còn "tươi mới" (fresh) hay không.
Hệ quả là họ đã chế tạo được một thiết bị phần cứng nhỏ gọn gọi là DDRop — một bo mạch chuyên dụng có giá dưới 200 USD, được gắn xen giữa bộ xử lý và module bộ nhớ. Thiết bị này can thiệp vào các thao tác ghi của DDR5, khiến các lệnh ghi vào bộ nhớ mã hóa bị âm thầm loại bỏ.
"DDRop sử dụng một 'interposer' tùy chỉnh: một bo mạch nhỏ được thiết kế riêng, giá dưới 200 USD, nằm giữa bộ xử lý và module bộ nhớ. Nó làm hỏng các lệnh trên bus bộ nhớ DDR5 tốc độ cao để âm thầm loại bỏ các thao tác ghi vào bộ nhớ mã hóa. Máy ảo được bảo vệ vẫn tiếp tục tính toán trên dữ liệu cũ nhưng vẫn giải mã hoàn hảo. Chúng tôi công bố toàn bộ thiết kế interposer dưới dạng phần cứng mã nguồn mở."
— Jo Van Bulck, giáo sư tại phòng thí nghiệm DistriNet, KU Leuven
Cuộc tấn công diễn ra như thế nào?
Vì không thể phát hiện dữ liệu trong bộ nhớ đã cũ, một máy ảo được bảo vệ sẽ trở nên dễ bị tổn thương trước cuộc tấn công phát lại (replay attack) sử dụng dữ liệu cũ do kẻ tấn công lựa chọn.
Nhóm nghiên cứu đã chứng minh cuộc tấn công này phá vỡ tính toàn vẹn của các công nghệ bảo vệ như Intel TDX, Scalable SGX và AMD SEV-SNP — những công nghệ được sử dụng trong môi trường thực thi tin cậy (TEE).
Trên một máy chủ Intel TDX hiện hành, họ đã thực hiện thành công cuộc tấn công bằng cách:
- Tiêm các mục bảng trang bảo mật được tạo độc hại để buộc bất kỳ máy ảo nào vào chế độ gỡ lỗi (debug mode), từ đó đọc được bộ nhớ riêng tư dưới dạng văn bản thuần.
- Ghi vào các cấu trúc siêu dữ liệu quan trọng của TDX để tạo ra báo cáo chứng thực giả mạo, khiến một máy ảo đã bị cài cửa hậu trông có vẻ đáng tin cậy với người dùng từ xa.
Đáng chú ý, cả hai cuộc tấn công đều thành công một cách xác định trong vòng chưa đầy hai phút mà không làm sập máy.
DDR5 và bước tiến so với các cuộc tấn công trước
Một số nhà nghiên cứu trong nhóm trước đây đã phát triển cuộc tấn công tương tự trên DDR4. Nhưng theo Van Bulck, đây là cuộc tấn công interposer chủ động đầu tiên trên DDR5.
Bus lệnh được thiết kế lại của DDR5 ngăn chặn các thủ thuật ánh xạ địa chỉ mà cuộc tấn công Battering RAM sử dụng. Trước đây, chỉ có những cuộc tấn công thụ động yếu hơn nhiều mới được chứng minh trên DDR5, như TEE.fail — vốn cần đến các máy phân tích logic cồng kềnh, khó che giấu và phải giảm tốc độ bus bộ nhớ xuống mức thấp nhất.
DDRop khác biệt ở chỗ nó thay đổi lưu lượng trên bus DDR5 ở tốc độ tối đa. Đây cũng là cuộc tấn công đầu tiên lật đổ giao diện quản lý tin cậy của TDX mà không cần khai thác lỗi phần mềm. Đồng thời, nó giảm mạnh chi phí so với các cuộc tấn công interposition trước đây, vốn cần tới khoảng 170.000 USD thiết bị phòng thí nghiệm.
Không có cách khắc phục dễ dàng
Theo Van Bulck, không có giải pháp dễ dàng nào cho thiết kế mã hóa bộ nhớ mở rộng hiện tại của Intel và AMD, và cũng không có bản vá phần mềm hay phần cứng đơn giản nào giải quyết được nguyên nhân gốc rễ.
"Mã hóa bộ nhớ mở rộng cố tình đánh đổi tính tươi mới của mật mã (vốn có trong các phiên bản Intel SGX đầu tiên chỉ hỗ trợ 128/256 MB bộ nhớ được bảo vệ) để lấy khả năng bảo vệ lượng lớn bộ nhớ trong các hệ thống đám mây."
— Jo Van Bulck
Ông lưu ý rằng các biện pháp giảm thiểu được lên kế hoạch như "đánh số phiên bản dòng cache" (cache line versioning) vẫn có vẻ dễ bị tổn thương trước DDRop.
Phản hồi từ Intel và AMD
Trong bản tin bảo mật công bố hôm thứ Hai, Intel đã xác nhận công bố về DDRop nhưng cho rằng cuộc tấn công này nằm ngoài phạm vi mô hình mối đe dọa điện toán đám mây của họ. Công ty cho biết đang "đánh giá các phương án tăng cường kiến trúc bổ sung và cơ chế phát hiện như một phần trong các cải tiến bảo mật nền tảng đang diễn ra…"
AMD cũng tuyên bố cuộc tấn công nằm ngoài phạm vi và không có kế hoạch giảm thiểu.
Ý nghĩa đối với người dùng và doanh nghiệp
Mặc dù cuộc tấn công này đòi hỏi quyền truy cập vật lý vào máy chủ — một điều kiện khó thực hiện trong hầu hết các kịch bản đám mây — nhưng nó đặt ra câu hỏi quan trọng về các cam kết bảo mật mà nhà cung cấp dịch vụ đám mây đưa ra với khách thuê.
Đối với các tổ chức tại Việt Nam đang cân nhắc triển khai điện toán bảo mật cho dữ liệu nhạy cảm, sự việc này là lời nhắc nhở rằng không có giải pháp bảo mật nào là tuyệt đối. Các doanh nghiệp nên đánh giá kỹ lưỡng mô hình mối đe dọa thực tế của mình, đồng thời theo dõi sát các cập nhật từ nhà cung cấp phần cứng trong thời gian tới.
Bài viết liên quan
Công nghệ
Jensen Huang khẳng định với ông Trump: 'Chúng ta sẽ không để AI chậm lại'
14 tháng 9, 2026
Công nghệ
Những điều bực mình ở ô tô hiện đại: Trần kính, nút cảm ứng và tay nắm cửa kỳ quặc
14 tháng 9, 2026
Công nghệ
Volkswagen ra mắt nguyên mẫu xe điện siêu tiết kiệm, học hỏi ý tưởng từ Slate
14 tháng 9, 2026